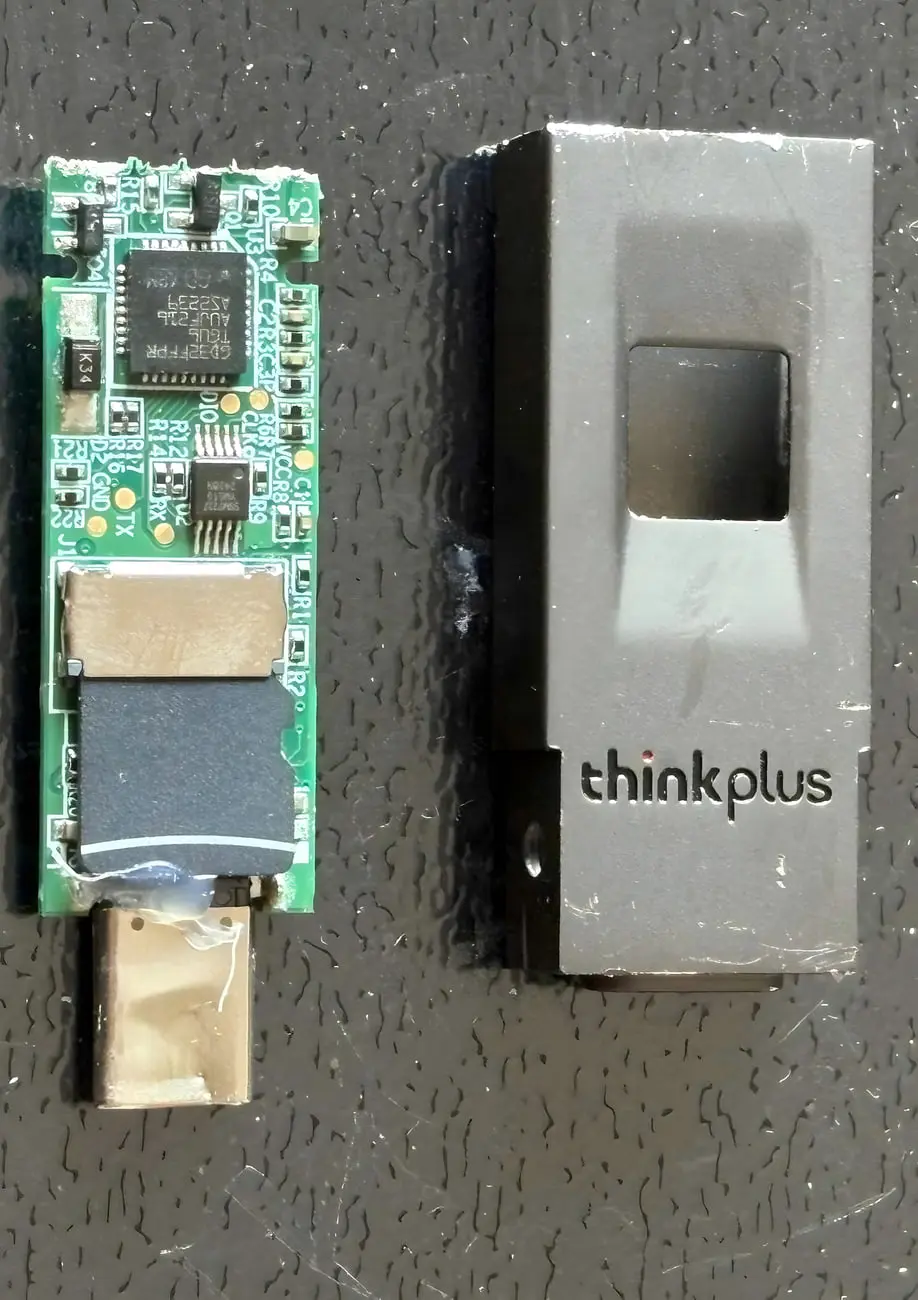
بررسیهای تخصصی نشان میدهد که فلشدرایوهای اثر انگشتی لنوو با وجود تبلیغات گسترده درباره رمزنگاری سختافزاری AES-256، در عمل دادهها را بدون هیچگونه رمزنگاری روی یک کارت حافظه معمولی ذخیره میکنند. ژوشنگ لی، پژوهشگر امنیت سایبری، در کنفرانس تخصصی RE//verse اعلام کرد که کالبدشکافی مدل ThinkPlus FU100 وجود یک کارت حافظه ساده را زیر برد الکترونیکی فاش کرده است. حسگر اثر انگشت تعبیهشده روی بدنه تنها وظیفه برقراری اتصال درگاه فلش به کامپیوتر را بر عهده دارد و هیچ حفاظتی روی پروندههای ذخیرهشده اعمال نمیکند. هر فردی با دسترسی فیزیکی به سختافزار میتواند پوسته پلاستیکی را جدا کند و بدون نیاز به اثر انگشت یا گذرواژه، دادههای خام را مستقیماً بخواند .
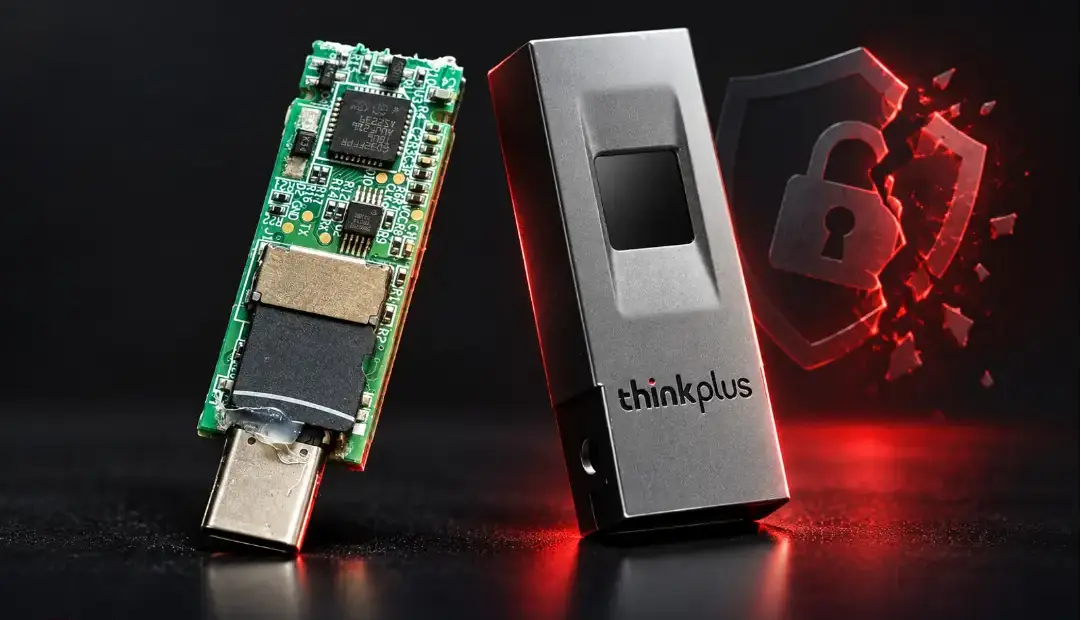
لنوو نقص مذکور را در بیانیه امنیتی خود تأیید کرد و در ابتدا پوشاندن کارت حافظه با چسب اپوکسی را بهعنوان راهکار موقت ارائه داد. بررسی اساسدی ThinkPlus TSD303 نیز نشان داد با وجود ذخیره دادهها روی فضای ذخیرهسازی M.2، نرمافزار رسمی ارتباطی گذرواژه کاربر را بهصورت متن ساده از طریق کابل منتقل میکرد. لنوو در بسته بهروزرسانی بعدی الگوریتم SM4 را با کلیدی مبتنی بر برچسب زمانی ثابت اعمال کرد که بهسادگی قابل شکستن بود . ابزارهای شرکتهای دیگری مانند Netac و Nexcopy و KakaSoft و SecZure نیز رفتارهای مشابهی مانند استفاده از کلیدهای رمزنگاری ثابت داخل نرمافزار، رمزنگاری ناقص فایلها یا وجود حسابهای کاربری پشتیبان مخفی با گذرواژه ساده را نشان دادند .
لنوو با انتشار اطلاعیه امنیتی LEN-210545 به شناسه آسیبپذیریهای CVE-2025-13453 و CVE-2025-13454 در کنار CVE-2025-13455 درجه اهمیت بالا داد. فهرست تجهیزات آسیبپذیر لنوو شامل ThinkPlus FU100، ThinkPlus FU200، ThinkPlus TU800 و ThinkPlus TSD303 است . کارشناسان امنیت برای جلوگیری از دسترسی به اطلاعات محرمانه در صورت مفقودی فلشدرایوها، استفاده از نرمافزارهای رمزنگاری استاندارد مانند VeraCrypt یا ابزار BitLocker To Go را پیش از جابهجایی فایلها توصیه میکنند .